OdooSkills — Restriction d'accès par département RH
Premium Lancement −30 %Chaque RH ne voit que les employés de ses départements — cloisonnement sans développement, en Community
| Nom technique | oski_hr_department_security |
|---|---|
| Licence | OPL-1 |
| Auteur | OdooSkills |
$ 29,00
$ 20,30
Prix de lancement — −30 % jusqu'au 31 décembre 2026
Une base Odoo prête à l'emploi, avec données de démonstration, supprimée au bout d'1 heure. Odoo 20, 19, 18.
Une fonction vous manque ou un bug ?
Demander une évolution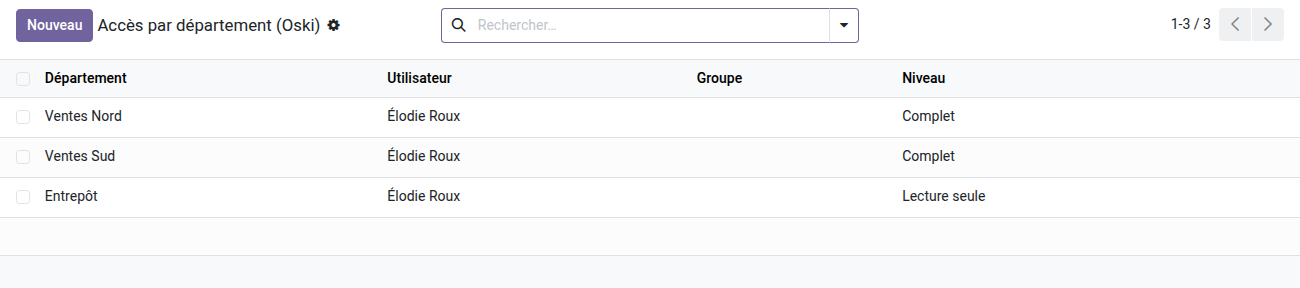
Restriction d'accès par département RH
Chaque responsable RH ne voit que les employés de ses départements — sans une ligne de code, sans configuration technique.
Dans Odoo Community, un utilisateur ayant accès au module Employés voit par défaut toutes les fiches de toutes les entités et tous les départements. Pour les organisations avec des unités sensibles — paie, direction, R&D, filiales — cela pose un vrai problème de confidentialité : un gestionnaire RH opérationnel n'a pas à consulter les données salariales des cadres, ni les dossiers d'une autre division. Configurer des règles d'accès manuellement est une tâche réservée aux développeurs Odoo, coûteuse et fragile à maintenir.
Ce que ça apporte
- 🔒 Cloisonnement par département — chaque utilisateur ou groupe ne voit que les employés des départements explicitement autorisés ; les autres sont invisibles.
- 📊 Deux niveaux d'accès configurables — lecture seule ou actions complètes (créer, modifier, supprimer) par département, pour affiner les droits selon le rôle.
- ✅ Hiérarchie incluse automatiquement — attribuer un département parent couvre tous ses sous-départements sans configuration supplémentaire.
- ⚡ Affectation par utilisateur ou par groupe — gérez les droits par rôle RH (groupe) plutôt qu'individu par individu ; les changements d'équipe se propagent instantanément.
- 🔒 Filet de sécurité intégré — Odoo bloque toute suppression du dernier département d'un utilisateur restreint, évitant le trou d'accès accidentel ("vous ne verriez plus aucun employé").
- ✅ Configuration 100 % interface — onglet "Départements autorisés" directement sur la fiche utilisateur ou groupe ; menu dédié pour les gestionnaires RH.
En images
1. Qui voit quel département, à quel niveau
Une ligne par utilisateur ou groupe : Plein permet d'agir, Lecture seule permet de consulter. Les lignes se posent aussi depuis la fiche utilisateur ou groupe.
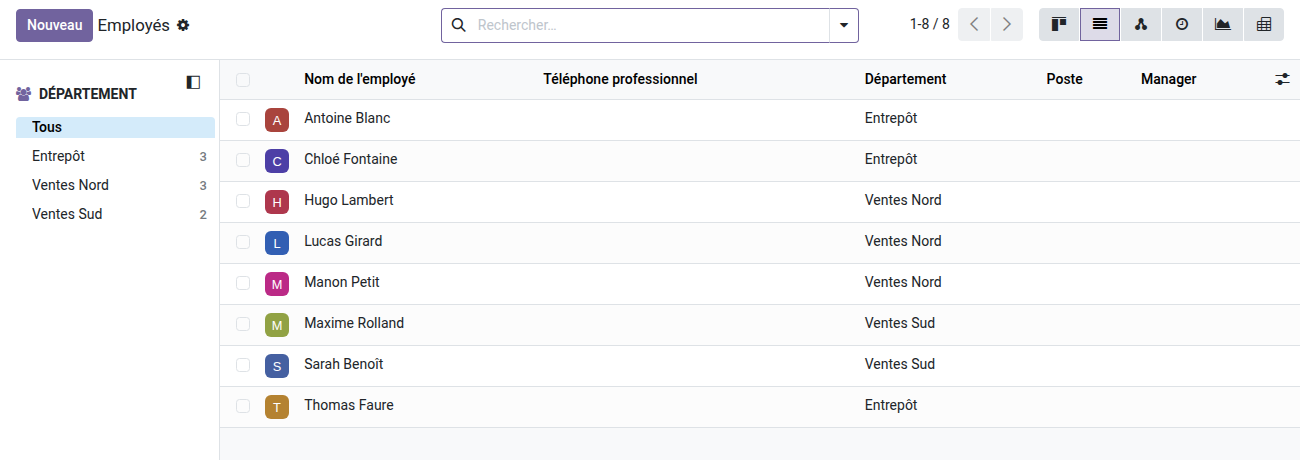
2. Une chargée RH limitée à ses départements
La chargée RH gère les deux départements commerciaux et consulte l'entrepôt. Les dossiers de la direction sont hors de portée.
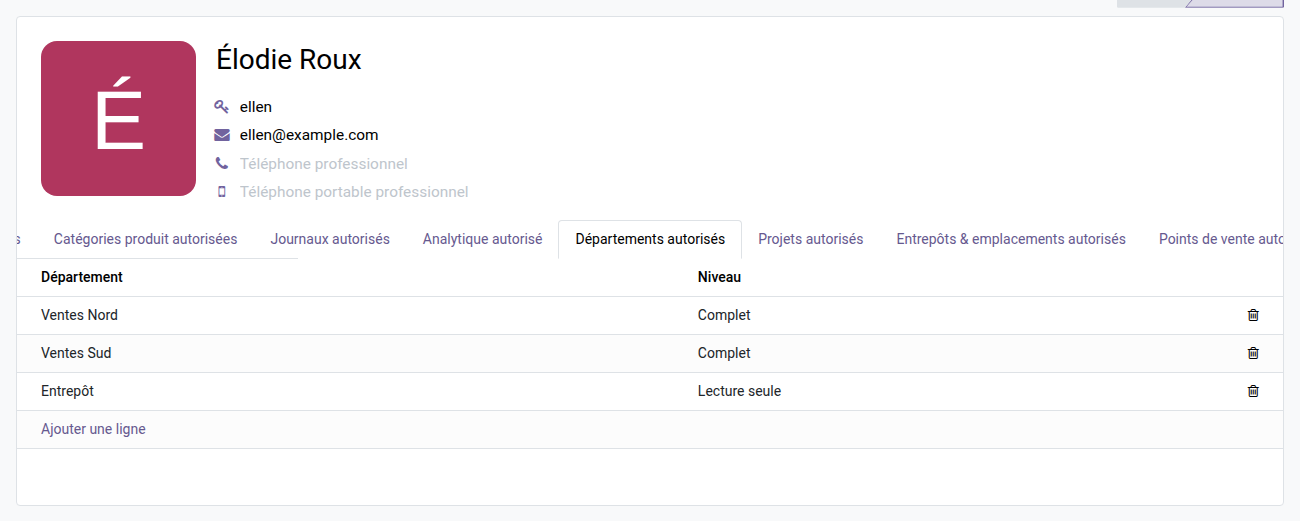
3. Le régler depuis la fiche utilisateur
L'onglet Départements autorisés de la fiche de de la chargée RH liste ce qu'il peut voir et faire, ligne par ligne.
Pourquoi l'adopter
- Fonctionnalité de cloisonnement RH avancé, habituellement réservée à des développements sur-mesure ou à Odoo Enterprise, désormais accessible en Community Edition.
- Aucun développement : les règles de sécurité sont générées et maintenues automatiquement — pas de régression lors des mises à jour Odoo.
- Repose sur oski_access_core (module open source), une infrastructure de droits partagée, testée et maintenue sur toutes les dimensions de sécurité OdooSkills.
- Les employés sans département restent accessibles à tous (employés "partagés" comme les assistants transversaux) — aucune perturbation des workflows existants.
Fait partie de la suite Sécurité par dimension
Complétez avec oski_analytic_security (restreindre par plan analytique), oski_account_journal_security (cloisonner par journal comptable) ou oski_sale_team_security (limiter par équipe commerciale) pour une politique d'accès cohérente sur toute votre organisation. La suite complète (16 dimensions) est disponible en bundle avec une remise de 54 %. Voir la suite sur apps.odooskills.com.
Licence OPL-1 — compatible Odoo 19.0. Nécessite oski_access_core (open source). Support : apps@odooskills.com.
Discussion
Connectez-vous pour rejoindre la discussion.