OdooSkills — Restriction d'accès par compte analytique
Premium Lancement −30 %Cloisonnez les comptes et plans analytiques par utilisateur ou groupe — visibilité et imputation contrôlées, sans Enterprise.
| Nom technique | oski_analytic_security |
|---|---|
| Licence | OPL-1 |
| Auteur | OdooSkills |
$ 29,00
$ 20,30
Prix de lancement — −30 % jusqu'au 31 décembre 2026
Une base Odoo prête à l'emploi, avec données de démonstration, supprimée au bout d'1 heure. Odoo 20, 19, 18.
Une fonction vous manque ou un bug ?
Demander une évolution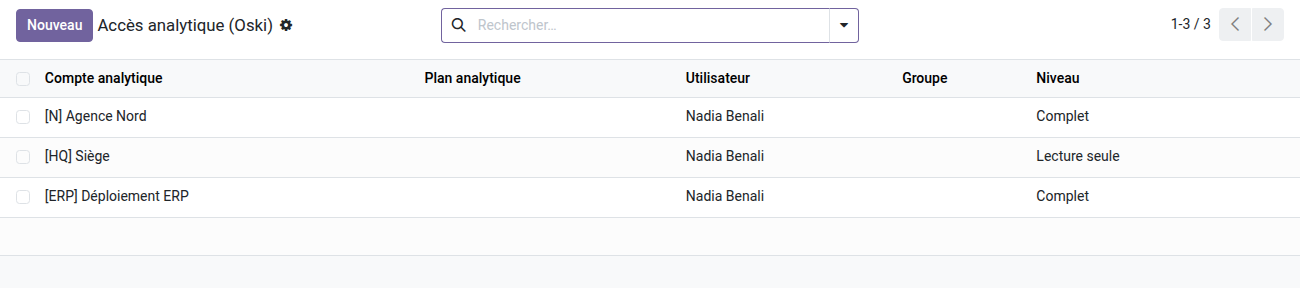
Restriction d'accès par compte analytique
Chaque utilisateur ne voit et n'impute que sur ses comptes analytiques autorisés — sans toucher au plan de comptes général.
Dans Odoo Community, tout utilisateur ayant accès à la comptabilité analytique peut voir et imputer sur n'importe quel compte ou plan analytique. Résultat : un commercial impute sur le budget R&D, un chef de projet modifie des lignes qui ne le concernent pas, et les rapports analytiques mélangent des données qui devraient rester cloisonnées. Il n'existe pas de mécanisme natif pour restreindre cette visibilité sans retirer entièrement l'accès à la comptabilité analytique.
Ce que ça apporte
- 🔒 Cloisonnement par compte ou par plan — assignez un compte analytique précis ou un plan entier (sous-plans inclus) : l'utilisateur ne voit et n'impute que là.
- 👥 Affectation par utilisateur ou par groupe — configurez les droits en une fois sur un groupe Odoo et tous ses membres héritent des autorisations.
- ⚡ Deux niveaux d'accès distincts — lecture seule pour consulter les rapports, complet pour créer et modifier des imputations.
- 📊 Hiérarchie de plans respectée — assigner un plan couvre automatiquement tous ses sous-plans et les comptes qui en dépendent.
- ✅ Garde-fou intégré — impossible de retirer le dernier compte d'un utilisateur restreint : Odoo bloque et affiche un message explicite avant que l'imputation soit bloquée.
- 🔁 Étanche sur trois modèles — les règles de sécurité couvrent les comptes analytiques, les plans et les lignes d'imputation (aucun contournement possible via l'ORM).
En images
1. Qui voit quel compte analytique, à quel niveau
Une ligne par utilisateur ou groupe : Plein permet d'agir, Lecture seule permet de consulter. Les lignes se posent aussi depuis la fiche utilisateur ou groupe.
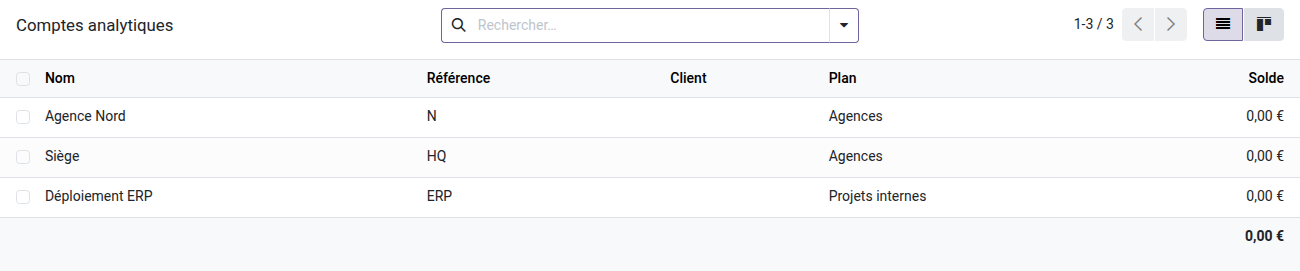
2. Les comptes analytiques par agence
La comptable suit l'agence Nord et le projet ERP, et consulte le siège. L'agence Sud reste masquée.
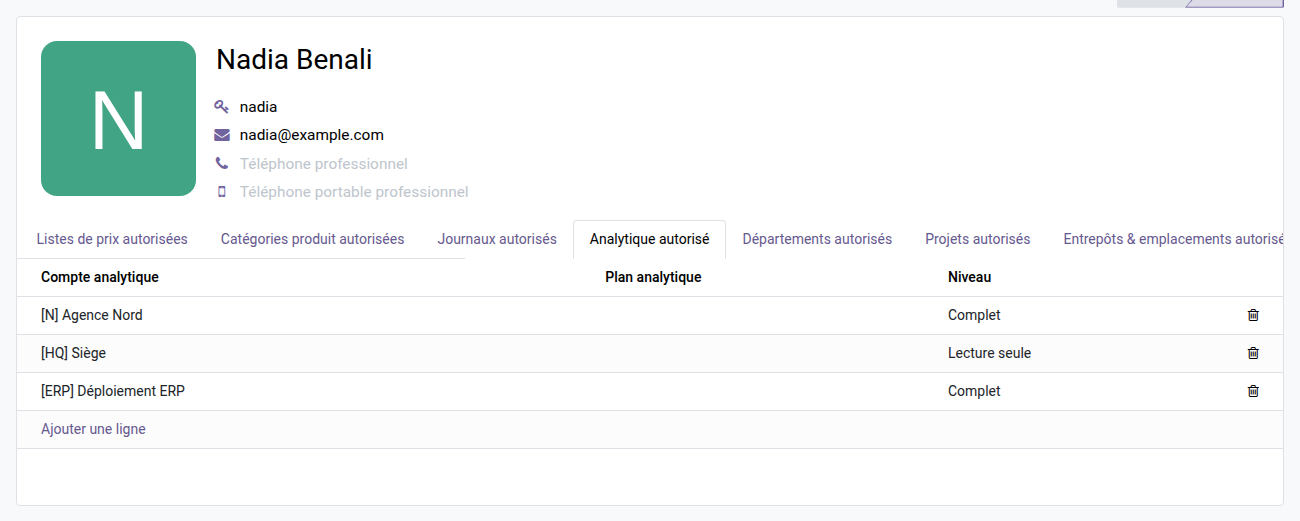
3. Le régler depuis la fiche utilisateur
L'onglet Analytiques autorisés de la fiche de de la comptable liste ce qu'il peut voir et faire, ligne par ligne.
Pourquoi l'adopter
- Fonctionnalité absente de Community : obtenez un cloisonnement analytique réel sans passer à Enterprise.
- Configuration centralisée via l'onglet Analytique autorisé sur la fiche utilisateur ou sur le formulaire de groupe — aucun développement supplémentaire.
- Les utilisateurs non restreints ne sont pas affectés : les règles ne s'appliquent qu'aux membres du groupe Accès analytique restreint.
- Auditabilité complète : une vue dédiée sous Comptabilité > Analytique liste toutes les autorisations en un coup d'oeil.
Fait partie de la Suite Sécurité par dimension
Complétez avec oski_account_journal_security (restriction par journal comptable), oski_project_security (restriction par projet) ou oski_sale_team_security (restriction par équipe commerciale) pour un cloisonnement multi-dimension cohérent. Le cœur oski_access_core est open source. Voir la suite complète sur apps.odooskills.com.
Licence OPL-1 — compatible Odoo 19.0 Community. Nécessite le module open source oski_access_core. Support : apps@odooskills.com.
Discussion
Connectez-vous pour rejoindre la discussion.